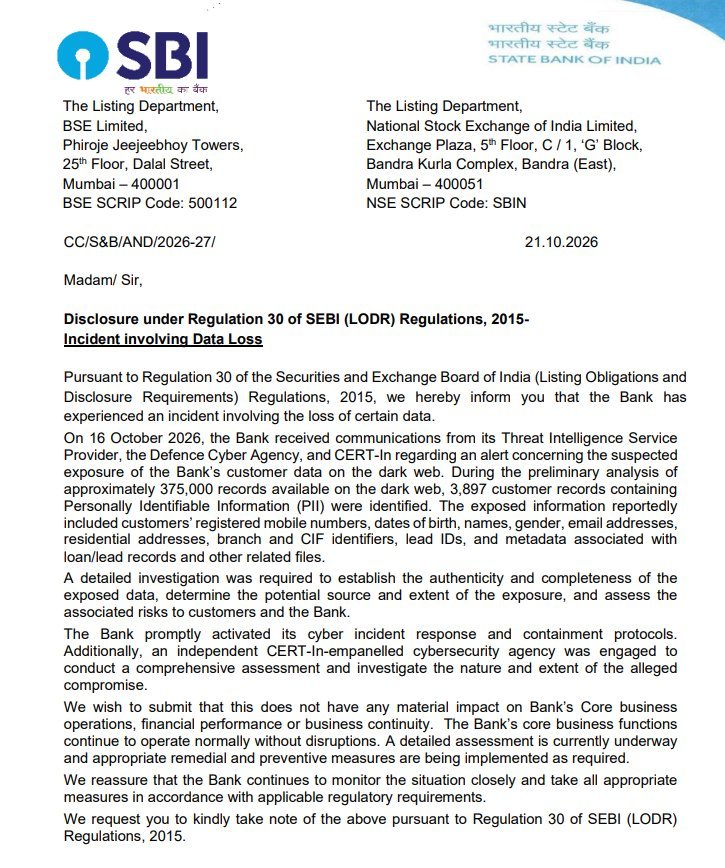
भारतीय स्टेट बैंक (SBI) ने 21 अक्टूबर 2026 को स्टॉक एक्सचेंजों को दी गई सूचना में बताया कि उसे ग्राहकों के कुछ डेटा के डार्क वेब पर उजागर होने से संबंधित साइबर सुरक्षा अलर्ट मिला था। बैंक के पत्र के अनुसार, शुरुआती जांच में डार्क वेब पर उपलब्ध लगभग 3.75 लाख रिकॉर्ड की समीक्षा की गई, जिनमें 3,897 ग्राहकों के व्यक्तिगत पहचान संबंधी विवरण होने की बात सामने आई।
उजागर होने की आशंका वाले डेटा में ग्राहकों के नाम, मोबाइल नंबर, जन्मतिथि, ईमेल पते, आवासीय पते, शाखा और CIF से जुड़े पहचान विवरण तथा लोन/लीड रिकॉर्ड का मेटाडेटा शामिल बताया गया है। बैंक ने कहा है कि घटना की प्रकृति, डेटा के स्रोत और संभावित जोखिम का आकलन करने के लिए विस्तृत जांच की जा रही है।
16 अक्टूबर को मिला था साइबर सुरक्षा अलर्ट
SBI के खुलासे के मुताबिक, 16 अक्टूबर 2026 को बैंक को अपने थ्रेट इंटेलिजेंस सेवा प्रदाता, Defence Cyber Agency और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) से एक अलर्ट मिला था। इसमें डार्क वेब पर बैंक के ग्राहकों का डेटा संभावित रूप से उजागर होने की आशंका जताई गई थी।
इसके बाद बैंक ने उपलब्ध रिकॉर्ड की शुरुआती समीक्षा की। इस दौरान लगभग 3.75 लाख रिकॉर्ड की जांच की गई, जिनमें से 3,897 रिकॉर्ड में व्यक्तिगत पहचान संबंधी जानकारी होने की बात सामने आई।
हालांकि, बैंक के पत्र से यह स्पष्ट नहीं होता कि इन सभी रिकॉर्ड का डेटा चोरी होने का स्रोत क्या था, यह किस तरह डार्क वेब तक पहुंचा या इसका इस्तेमाल किसी धोखाधड़ी में किया गया है या नहीं।
ग्राहकों की कौन-कौन सी जानकारियां उजागर होने की आशंका?
SBI की एक्सचेंज फाइलिंग में संभावित रूप से प्रभावित डेटा की कई श्रेणियों का उल्लेख किया गया है। इनमें शामिल हैं:
- ग्राहकों के नाम और पंजीकृत मोबाइल नंबर
- जन्मतिथि और लिंग संबंधी जानकारी
- ईमेल आईडी और आवासीय पते
- शाखा से जुड़े विवरण और CIF पहचान संख्या
- लोन और लीड से संबंधित रिकॉर्ड का मेटाडेटा
- अन्य संबंधित फाइलों में मौजूद जानकारी
CIF यानी Customer Information File बैंकिंग व्यवस्था में ग्राहक की पहचान और उससे जुड़े खातों या सेवाओं की जानकारी को व्यवस्थित करने के लिए इस्तेमाल होने वाला पहचान विवरण है।
ऐसी जानकारी गलत हाथों में पहुंचने पर फर्जी कॉल, लक्षित फिशिंग, पहचान की नकल और बैंक अधिकारी बनकर ठगी करने जैसे जोखिम पैदा हो सकते हैं। हालांकि, SBI के इस खुलासे में इन जानकारियों के आधार पर किसी धोखाधड़ी के वास्तव में होने की पुष्टि नहीं की गई है।
बैंक ने शुरू की साइबर सुरक्षा जांच
SBI ने अपने पत्र में कहा है कि उसने साइबर घटना से निपटने और संभावित प्रभाव को सीमित करने के लिए निर्धारित सुरक्षा प्रोटोकॉल सक्रिय किए हैं।
इसके अलावा, बैंक ने घटना की प्रकृति और दायरे का आकलन करने के लिए CERT-In से सूचीबद्ध एक स्वतंत्र साइबर सुरक्षा एजेंसी को भी जांच में शामिल किया है। जांच का उद्देश्य यह पता लगाना है कि डेटा वास्तविक और पूर्ण है या नहीं, संभावित रूप से कितना डेटा प्रभावित हुआ है और इससे ग्राहकों तथा बैंक को किस स्तर का जोखिम हो सकता है।
फिलहाल जांच के निष्कर्ष सार्वजनिक नहीं किए गए हैं। इसलिए डेटा के स्रोत, संभावित जिम्मेदार पक्ष और किसी बाहरी साइबर हमले की भूमिका को लेकर अंतिम निष्कर्ष निकालना जल्दबाजी होगी।
IFF का आरोप—SBI ने एक्सचेंज को बताया, ग्राहकों को नहीं दी जानकारी
SBI के डेटा एक्सपोजर मामले में डिजिटल अधिकारों से जुड़े संगठन Internet Freedom Foundation (IFF) ने बैंक की सूचना प्रक्रिया पर सवाल उठाए हैं। 21 अक्टूबर 2026 को जारी अपने बयान में संगठन ने कहा कि SBI ने BSE और नेशनल स्टॉक एक्सचेंज (NSE) को डेटा से जुड़ी घटना की जानकारी दी, लेकिन प्रभावित ग्राहकों को सीधे सूचित किए जाने की पुष्टि नहीं की है।
IFF के मुताबिक, बैंक को 16 अक्टूबर को अपने थ्रेट इंटेलिजेंस सेवा प्रदाता, Defence Cyber Agency और CERT-In से अलर्ट मिला था कि ग्राहकों का डेटा डार्क वेब पर उपलब्ध है। इसके बाद बैंक ने करीब 3.75 लाख रिकॉर्ड की शुरुआती जांच की, जिसमें 3,897 ग्राहक रिकॉर्ड में व्यक्तिगत जानकारी होने की बात सामने आई।
संगठन ने सवाल उठाया कि अलर्ट मिलने और स्टॉक एक्सचेंजों को जानकारी देने के बीच पांच दिन का अंतर रहा, लेकिन इस दौरान प्रभावित ग्राहकों को सूचित करने के बारे में बैंक की सार्वजनिक फाइलिंग में कोई स्पष्ट जानकारी नहीं दी गई। IFF का कहना है कि ग्राहकों को समय पर चेतावनी नहीं मिलने से वे अपने डेटा के संभावित दुरुपयोग के प्रति सतर्क नहीं हो पाते।
3.75 लाख रिकॉर्ड और 2,722 PDF दस्तावेजों का दावा
IFF ने अपने बयान में सोशल मीडिया प्लेटफॉर्म X पर एक थ्रेट मॉनिटरिंग अकाउंट की पोस्ट का भी उल्लेख किया। संगठन के अनुसार, ‘Siriusim’ नाम से पहचान बताने वाले एक समूह ने 3.75 लाख SBI डेटा रिकॉर्ड और 2,722 PDF दस्तावेज जारी करने का दावा किया था। कथित दस्तावेजों में लोन आवेदन और खाता खोलने से जुड़े फॉर्म शामिल बताए गए।
IFF ने कहा कि SBI की एक्सचेंज फाइलिंग में इन 2,722 PDF दस्तावेजों का स्पष्ट उल्लेख नहीं है। बैंक ने शुरुआती जांच में 3,897 रिकॉर्ड में व्यक्तिगत जानकारी मिलने की बात कही है, लेकिन बाकी रिकॉर्ड में किस तरह की जानकारी है और कुल कितने ग्राहकों से उनका संबंध है, यह भी सार्वजनिक रूप से स्पष्ट नहीं किया गया है।
यहां एक महत्वपूर्ण अंतर समझना जरूरी है: सोशल मीडिया पर किसी समूह द्वारा डेटा जारी करने का दावा और बैंक द्वारा उसकी पुष्टि दो अलग बातें हैं। फिलहाल SBI की फाइलिंग से कथित 2,722 PDF दस्तावेजों की प्रामाणिकता, उनकी सामग्री या उनके बैंक के सिस्टम से निकलने के स्रोत की स्वतंत्र पुष्टि नहीं होती।
ग्राहकों को क्यों हो सकता है साइबर धोखाधड़ी का खतरा?
IFF ने चेतावनी दी है कि यदि ग्राहकों के मोबाइल नंबर, जन्मतिथि, नाम, ईमेल और घर के पते जैसी जानकारी धोखेबाजों के पास पहुंच गई है, तो इसका इस्तेमाल अधिक विश्वसनीय दिखने वाली फर्जी कॉल और संदेश भेजने में किया जा सकता है।
ऐसे मामलों में जालसाज खुद को बैंक अधिकारी बताकर ग्राहक का भरोसा जीतने की कोशिश कर सकते हैं। यदि कॉल करने वाले व्यक्ति के पास ग्राहक की कुछ वास्तविक जानकारी हो, तो उसके लिए अपनी पहचान पर संदेह पैदा करना और भी कठिन हो सकता है।
हालांकि, IFF ने जिन जोखिमों की ओर ध्यान दिलाया है, वे संभावित खतरे हैं। SBI के सार्वजनिक खुलासे में अभी किसी विशिष्ट ग्राहक के खाते से अनधिकृत लेनदेन या इस डेटा के आधार पर हुई धोखाधड़ी की पुष्टि नहीं की गई है।
संगठन ने कहा कि जिस ग्राहक को डेटा एक्सपोजर की जानकारी ही न हो, उसके लिए संभावित धोखाधड़ी से बचाव के कदम उठाना मुश्किल हो सकता है। इसी आधार पर उसने बैंक से प्रभावित ग्राहकों को बिना देरी सीधे सूचना देने की मांग की है।
IFF ने डेटा सुरक्षा कानून और ग्राहकों को सूचना देने की बाध्यता पर उठाए सवाल
IFF ने अपने बयान में डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (DPDP Act) और उससे संबंधित नियमों का हवाला देते हुए कहा कि प्रभावित व्यक्तियों को डेटा उल्लंघन की सूचना देने की स्पष्ट व्यवस्था तत्काल प्रभाव से लागू नहीं है।
संगठन के मुताबिक, DPDP Act की धारा 8(6) डेटा फिड्यूशियरी यानी व्यक्तिगत डेटा संभालने वाली संस्था को डेटा संरक्षण बोर्ड और प्रभावित व्यक्तियों को डेटा उल्लंघन की सूचना देने से संबंधित दायित्व निर्धारित करती है। IFF ने DPDP Rules, 2025 के नियम 7 का भी उल्लेख किया है, जिसमें सूचना देने की प्रक्रिया का प्रावधान है।
लेकिन IFF का कहना है कि केंद्र सरकार ने कानून के प्रावधानों को चरणबद्ध तरीके से लागू करने का फैसला किया है। संगठन के बयान के अनुसार, धारा 8(6) और नियम 7 से संबंधित प्रावधान 13 मई 2027 से प्रभावी होने हैं। इस कारण 21 अक्टूबर 2026 की स्थिति में ग्राहकों को सीधे सूचना देने की यही विशिष्ट कानूनी बाध्यता अभी लागू नहीं हुई है।
IFF ने यह भी कहा कि वर्तमान में CERT-In के 28 अप्रैल 2022 के निर्देशों और भारतीय रिजर्व बैंक के बैंकिंग साइबर सुरक्षा ढांचे के तहत नियामकों को रिपोर्टिंग की जिम्मेदारियां हैं, जबकि प्रभावित ग्राहकों को सूचना देने की स्पष्ट बाध्यता का अभाव है।
इस कानूनी स्थिति को लेकर एक जरूरी अंतर है: IFF की आपत्ति ग्राहकों को सूचना देने की स्पष्ट और लागू बाध्यता को लेकर है। इसे इस निष्कर्ष के रूप में नहीं समझना चाहिए कि वर्तमान कानूनों के तहत डेटा सुरक्षा या साइबर घटना की रिपोर्टिंग से जुड़ी कोई जिम्मेदारी ही नहीं है।
IFF की पांच मांगें: ग्राहकों को सूचना, डेटा का पूरा विवरण और स्वतंत्र जांच
Internet Freedom Foundation ने SBI, भारतीय रिजर्व बैंक (RBI) और इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय से पांच प्रमुख कदम उठाने की मांग की है।
1. प्रत्येक प्रभावित ग्राहक को सीधे सूचना दी जाए।
IFF ने मांग की है कि SBI प्रभावित ग्राहकों को SMS, ईमेल और उनके पंजीकृत पते पर पत्र भेजकर जानकारी दे। सूचना अंग्रेजी, हिंदी और संबंधित शाखा की भाषा में हो तथा उसमें यह बताया जाए कि कौन-सा डेटा उजागर हुआ और ग्राहक को क्या सावधानियां बरतनी चाहिए। संगठन ने समर्पित हेल्पलाइन और ऑनलाइन सुविधा शुरू करने की भी मांग की है, ताकि ग्राहक पता कर सकें कि उनका डेटा प्रभावित हुआ है या नहीं।
2. 3.75 लाख रिकॉर्ड और 2,722 PDF दस्तावेजों की प्रकृति स्पष्ट हो।
IFF ने बैंक से यह बताने को कहा है कि इन रिकॉर्ड और दस्तावेजों में किस प्रकार की जानकारी है, वे कितने ग्राहकों से संबंधित हैं और क्या उनमें आधार, PAN या पासपोर्ट की प्रतियां जैसे KYC दस्तावेज भी शामिल हैं।
3. जांच के निष्कर्ष सार्वजनिक किए जाएं।
संगठन ने मांग की है कि जांच पूरी होने पर SBI स्पष्ट करे कि डेटा उसके सिस्टम से बाहर कैसे गया। इसमें यह भी बताया जाए कि क्या किसी विक्रेता (वेंडर) या डायरेक्ट सेलिंग एजेंट की भूमिका थी। IFF ने जांच करने वाली एजेंसी के निष्कर्षों का सारांश सार्वजनिक करने की मांग की है।
4. RBI सभी विनियमित संस्थाओं के लिए ग्राहक-सूचना की समयसीमा तय करे।
IFF चाहता है कि DPDP Act के संबंधित प्रावधान पूरी तरह लागू होने तक RBI अपने नियामकीय दायरे में आने वाली संस्थाओं को व्यक्तिगत डेटा उल्लंघन की स्थिति में प्रभावित ग्राहकों को निश्चित समयसीमा के भीतर सूचना देने का निर्देश दे।
5. DPDP Act और नियमों के संबंधित प्रावधान तुरंत लागू हों।
संगठन ने इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय से धारा 8(6) और DPDP Rules, 2025 के नियम 7 को निर्धारित समय से पहले प्रभावी करने की मांग की है।
SBI के खुलासे और IFF की आपत्तियों के बीच अब क्या देखना होगा?
SBI ने अपनी फाइलिंग में कहा है कि उसने साइबर घटना से निपटने के लिए सुरक्षा प्रोटोकॉल सक्रिय किए हैं और CERT-In से सूचीबद्ध एक स्वतंत्र एजेंसी से जांच कराई जा रही है। बैंक ने यह भी कहा कि घटना का उसके मुख्य कारोबार, वित्तीय प्रदर्शन और कारोबारी निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा है।
दूसरी ओर, IFF का जोर इस बात पर है कि बैंक के सामान्य परिचालन जारी रहने से प्रभावित ग्राहकों के डेटा की सुरक्षा और उन्हें समय पर सूचना देने का सवाल समाप्त नहीं हो जाता।
अब जांच में यह स्पष्ट होना बाकी है कि डार्क वेब पर मिले रिकॉर्ड वास्तव में SBI के सिस्टम से संबंधित हैं या नहीं, डेटा कहां से आया, कथित PDF दस्तावेजों में क्या है और कितने ग्राहक प्रभावित हो सकते हैं। इसके साथ ही यह भी महत्वपूर्ण होगा कि बैंक प्रभावित ग्राहकों को सीधे सूचना देने के लिए क्या कदम उठाता है।
इस मामले में अगला अहम पड़ाव बैंक की जांच के निष्कर्ष, ग्राहकों को सूचना देने संबंधी उसका निर्णय और नियामकों की प्रतिक्रिया होगी।
SBI का दावा—बैंकिंग सेवाओं पर बड़ा असर नहीं
बैंक ने स्टॉक एक्सचेंजों को बताया कि इस घटना का उसके मुख्य कारोबारी परिचालन, वित्तीय प्रदर्शन या कारोबारी निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा है। SBI के अनुसार, बैंक की मुख्य सेवाएं सामान्य रूप से चल रही हैं और स्थिति पर लगातार नजर रखी जा रही है।
हालांकि, बैंकिंग सेवाओं का सामान्य रूप से जारी रहना और ग्राहकों के डेटा की सुरक्षा दो अलग-अलग पहलू हैं। डेटा उजागर होने की आशंका से जुड़े जोखिमों का सही आकलन जांच पूरी होने के बाद ही किया जा सकेगा।
ग्राहकों को किन बातों का ध्यान रखना चाहिए?
जांच के निष्कर्ष आने तक ग्राहकों को सतर्क रहना चाहिए। विशेष रूप से:
- किसी अनजान कॉल पर OTP, PIN, पासवर्ड या इंटरनेट बैंकिंग की जानकारी साझा न करें।
- बैंक अधिकारी होने का दावा करने वाले व्यक्ति के साथ संवेदनशील जानकारी साझा करने से पहले उसकी पहचान की पुष्टि करें।
- संदिग्ध लिंक, ईमेल और संदेशों से सावधान रहें।
- खाते में अनधिकृत लेनदेन या संदिग्ध गतिविधि दिखाई देने पर तुरंत बैंक को सूचित करें।
ये सामान्य साइबर सुरक्षा सावधानियां हैं; इनका उल्लेख इस बात का संकेत नहीं है कि SBI के प्रभावित बताए गए सभी ग्राहकों के खातों में कोई गड़बड़ी हुई है।
अभी क्या स्पष्ट होना बाकी है?
SBI की 21 अक्टूबर की फाइलिंग से 3,897 ग्राहकों के रिकॉर्ड में व्यक्तिगत पहचान संबंधी जानकारी होने का शुरुआती निष्कर्ष सामने आया है। लेकिन कुछ अहम सवालों के जवाब अभी बाकी हैं—डेटा कहां से आया, उसे किसने डार्क वेब पर उपलब्ध कराया, क्या सभी रिकॉर्ड वास्तव में SBI के सिस्टम से जुड़े हैं और क्या किसी ग्राहक को प्रत्यक्ष वित्तीय नुकसान हुआ है।
बैंक ने विस्तृत जांच जारी होने की जानकारी दी है। उसके निष्कर्ष सामने आने के बाद ही डेटा उजागर होने की वास्तविक सीमा और ग्राहकों पर संभावित प्रभाव की स्पष्ट तस्वीर मिल सकेगी।