कमजोर क्रिप्टोग्राफिक की से जुड़े मामले में फर्जी TLS सर्टिफिकेट जारी होने और सुरक्षित इंटरनेट कनेक्शन के दुरुपयोग की आशंका। eMudhra ने अपने इंफ्रास्ट्रक्चर और डेटा के सुरक्षित होने का दावा किया, जबकि Chrome और Firefox ने प्रभावित सर्टिफिकेट पर भरोसा सीमित करने के कदम उठाए।
बेंगलुरु/नई दिल्ली; डिजिटल सर्टिफिकेट जारी करने वाली कंपनी eMudhra Limited के ग्लोबल TLS कारोबार से जुड़े आठ इंटरमीडिएट सर्टिफिकेट अथॉरिटी (CA) सर्टिफिकेट की सुरक्षा को लेकर गंभीर सवाल खड़े हुए हैं। भारतीय साइबर सुरक्षा एजेंसी CERT-In ने 21 अक्टूबर 2026 को जारी एडवाइजरी में बताया कि इन सर्टिफिकेट से संबंधित निजी क्रिप्टोग्राफिक की कमजोर थीं और उन्हें रिवर्स-इंजीनियर करके हासिल किया जा सकता था। इससे प्रभावित सर्टिफिकेट का दुरुपयोग कर फर्जी TLS सर्टिफिकेट जारी करने और एन्क्रिप्टेड संचार में हस्तक्षेप करने का जोखिम पैदा हो सकता था।
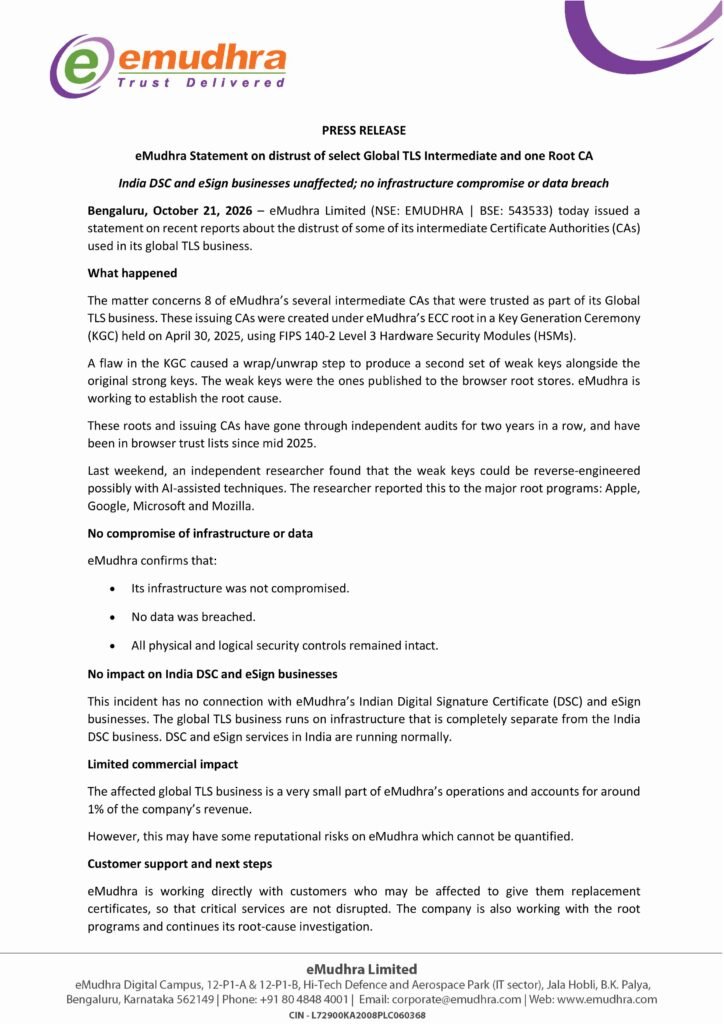
हालांकि, eMudhra ने उसी दिन जारी अपने बयान में कहा कि उसके इंफ्रास्ट्रक्चर से समझौता नहीं हुआ, कोई डेटा ब्रीच नहीं हुआ और भारत में उसकी Digital Signature Certificate (DSC) तथा eSign सेवाएं सामान्य रूप से काम कर रही हैं। कंपनी के मुताबिक, यह मामला उसके ग्लोबल TLS कारोबार के कुछ इंटरमीडिएट CA और एक रूट CA पर भरोसे से जुड़ा है, न कि भारत में संचालित DSC और eSign कारोबार से।
यह मामला इसलिए महत्वपूर्ण है क्योंकि डिजिटल सर्टिफिकेट इंटरनेट पर वेबसाइट की पहचान सत्यापित करने और ब्राउजर व सर्वर के बीच सुरक्षित कनेक्शन स्थापित करने में अहम भूमिका निभाते हैं। यदि किसी सर्टिफिकेट अथॉरिटी की निजी की कमजोर या उजागर हो जाए, तो उस पर भरोसा करने वाले सिस्टम की सुरक्षा प्रभावित हो सकती है।
क्या हुआ और सुरक्षा खामी कैसे सामने आई?
eMudhra के प्रेस रिलीज के अनुसार, प्रभावित इंटरमीडिएट CA सर्टिफिकेट 30 अप्रैल 2025 को आयोजित Key Generation Ceremony के दौरान तैयार किए गए थे। कंपनी ने बताया कि इस प्रक्रिया में FIPS 140-2 Level 3 हार्डवेयर सिक्योरिटी मॉड्यूल (HSM) का इस्तेमाल किया गया था।
कंपनी के मुताबिक, की जनरेशन प्रक्रिया में हुई एक खामी के कारण मूल मजबूत की के साथ कमजोर की का दूसरा सेट भी तैयार हो गया। कमजोर की वही थीं जो बाद में ब्राउजर के ट्रस्ट स्टोर में प्रकाशित हुईं। eMudhra ने कहा कि वह इस तकनीकी खामी के मूल कारण की जांच कर रही है।
कंपनी के बयान के अनुसार, एक स्वतंत्र शोधकर्ता ने पिछले सप्ताहांत इन कमजोर की को रिवर्स-इंजीनियर करके प्राप्त करने की संभावना पहचानी और Apple, Google, Microsoft तथा Mozilla के प्रमुख रूट प्रोग्रामों को इसकी जानकारी दी।
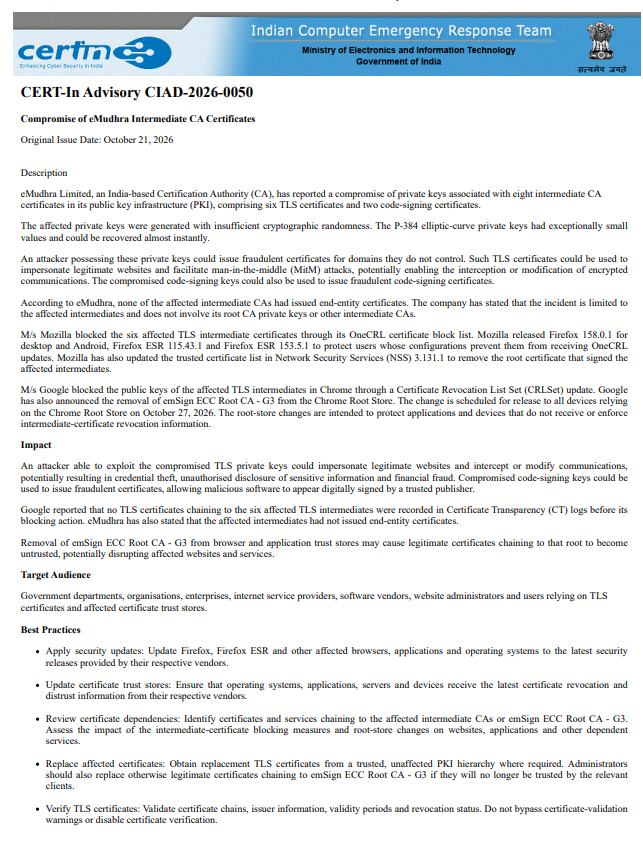
CERT-In की एडवाइजरी में भी बताया गया कि प्रभावित P-384 एलिप्टिक-कर्व निजी की के मान असामान्य रूप से छोटे थे और उन्हें तत्काल पुनः प्राप्त किया जा सकता था। इससे संबंधित निजी की रखने वाला हमलावर उन डोमेन के लिए फर्जी सर्टिफिकेट जारी करने की कोशिश कर सकता था जो प्रभावित CA पर भरोसा करते हैं।
फर्जी TLS सर्टिफिकेट से क्या खतरा हो सकता था?
TLS सर्टिफिकेट वेबसाइट की पहचान सत्यापित करने और HTTPS कनेक्शन स्थापित करने में मदद करते हैं। आम तौर पर ब्राउजर सर्टिफिकेट की पूरी चेन की जांच करके तय करता है कि किसी वेबसाइट के कनेक्शन पर भरोसा किया जा सकता है या नहीं।
यदि किसी हमलावर को किसी विश्वसनीय इंटरमीडिएट CA की निजी की मिल जाए, तो वह उस CA के अधिकार क्षेत्र में आने वाले डोमेन के लिए फर्जी सर्टिफिकेट तैयार करने की कोशिश कर सकता है। ऐसी स्थिति में, प्रभावित सर्टिफिकेट पर भरोसा करने वाला सिस्टम किसी नकली वेबसाइट को वैध समझ सकता है।
इसका संभावित दुरुपयोग संवेदनशील संचार को बीच में रोकने, डेटा में बदलाव करने या दुर्भावनापूर्ण सॉफ्टवेयर को विश्वसनीय प्रकाशक से जुड़ा दिखाने के लिए किया जा सकता है। हालांकि, ये सुरक्षा खामी से उत्पन्न संभावित जोखिम हैं—इनका अर्थ यह नहीं है कि ऐसे सभी हमले वास्तव में हुए हैं।
CERT-In के अनुसार, प्रभावित इंटरमीडिएट CA ने कोई एंड-एंटिटी सर्टिफिकेट जारी नहीं किया था। इसलिए उपलब्ध जानकारी के आधार पर यह कहना उचित नहीं होगा कि इन सर्टिफिकेट के जरिए आम उपयोगकर्ताओं के डेटा की चोरी हुई है।
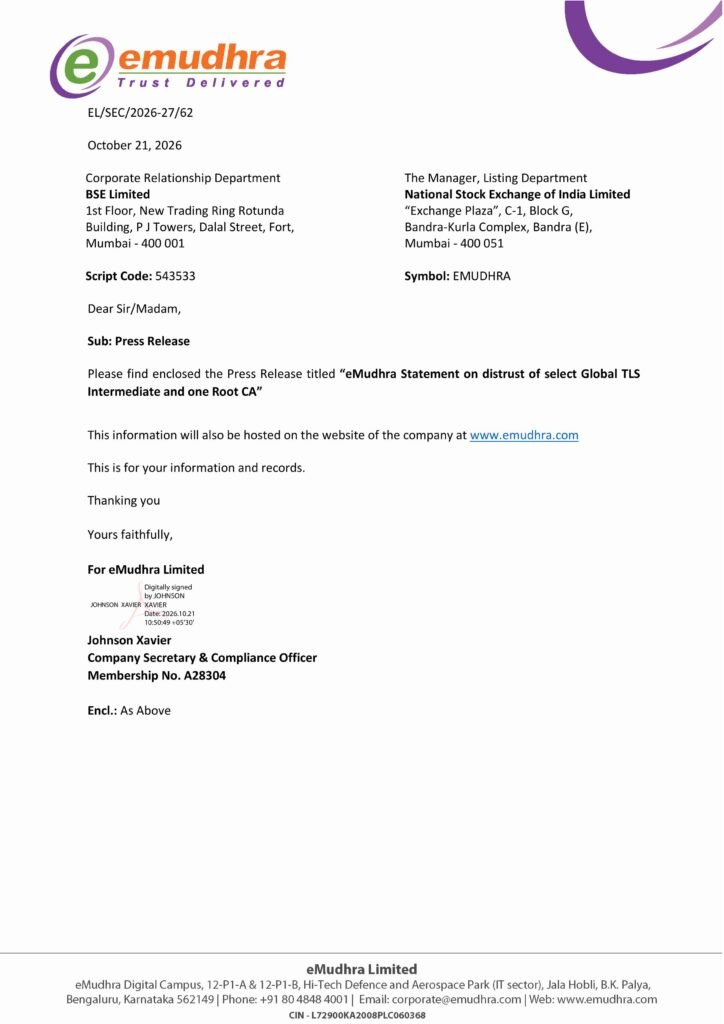
eMudhra का दावा: इंफ्रास्ट्रक्चर सुरक्षित, डेटा ब्रीच नहीं
eMudhra ने अपने आधिकारिक बयान में तीन प्रमुख बातें स्पष्ट की हैं:
- कंपनी के इंफ्रास्ट्रक्चर से समझौता नहीं हुआ।
- किसी डेटा ब्रीच की पुष्टि नहीं हुई।
- कंपनी के सभी भौतिक और तार्किक सुरक्षा नियंत्रण बरकरार रहे।
कंपनी ने यह भी कहा कि प्रभावित ग्लोबल TLS कारोबार उसके कुल परिचालन का बहुत छोटा हिस्सा है और इससे लगभग 1% राजस्व आता है। हालांकि, उसने इस घटना से संभावित प्रतिष्ठागत नुकसान को लेकर अनिश्चितता जताई है।
eMudhra के मुताबिक, वह संभावित रूप से प्रभावित ग्राहकों के साथ सीधे काम कर रही है, ताकि जरूरत पड़ने पर उन्हें नए सर्टिफिकेट दिए जा सकें और महत्वपूर्ण सेवाओं में बाधा न आए। कंपनी रूट प्रोग्राम संचालकों के साथ समन्वय कर रही है और मूल कारण की जांच जारी है।
महत्वपूर्ण अंतर: कंपनी का यह बयान कि डेटा ब्रीच नहीं हुआ, उसके अपने आकलन पर आधारित है। डिजिटल सर्टिफिकेट की सुरक्षा खामी और डेटा चोरी दो अलग-अलग मुद्दे हैं। उपलब्ध बयान में डेटा ब्रीच से इनकार किया गया है, जबकि CERT-In की एडवाइजरी का मुख्य विषय कमजोर निजी की और उनसे जुड़े सर्टिफिकेट का संभावित दुरुपयोग है।
Chrome और Firefox ने क्या कदम उठाए?
CERT-In की एडवाइजरी के मुताबिक, ब्राउजर कंपनियों ने प्रभावित सर्टिफिकेट पर भरोसा सीमित करने के लिए कदम उठाए हैं।
Google Chrome: प्रभावित इंटरमीडिएट CA की सार्वजनिक कुंजियों से जुड़े हैश को ब्लॉक किया गया है। इसके साथ ही, Google ने emSign ECC Root CA – G3 को Chrome Root Store से हटाने की योजना बताई है। एडवाइजरी में इस बदलाव के लिए 27 अक्टूबर 2026 की तारीख दी गई है।
Mozilla Firefox: Mozilla ने प्रभावित छह TLS इंटरमीडिएट सर्टिफिकेट को OneCRL ब्लॉकलिस्ट में शामिल किया है। एडवाइजरी में Firefox 158.0.1, Firefox ESR 115.43.1 और Firefox ESR 140.53.1 के अपडेट का उल्लेख है। Mozilla ने Network Security Services (NSS) के ट्रस्ट स्टोर में भी बदलाव किया है।
इन कदमों का उद्देश्य प्रभावित सर्टिफिकेट को वैध मानकर इस्तेमाल किए जाने की आशंका कम करना है। हालांकि, कस्टम ट्रस्ट स्टोर, पुराने सॉफ्टवेयर और विशेष रूप से कॉन्फिगर किए गए सर्वर चलाने वाले संगठनों को अपने सिस्टम की अलग से समीक्षा करनी पड़ सकती है।
क्या भारत में DSC और eSign सेवाएं प्रभावित हैं?
eMudhra ने स्पष्ट किया है कि यह घटना उसके ग्लोबल TLS कारोबार से संबंधित है और भारत के Digital Signature Certificate (DSC) तथा eSign कारोबार से इसका संबंध नहीं है। कंपनी के अनुसार, दोनों व्यवसाय अलग-अलग इंफ्रास्ट्रक्चर पर संचालित होते हैं और भारत में DSC तथा eSign सेवाएं सामान्य रूप से जारी हैं।
यह स्पष्टीकरण उन ग्राहकों के लिए महत्वपूर्ण है जो डिजिटल हस्ताक्षर, ई-हस्ताक्षर या अन्य प्रमाणन सेवाओं के लिए eMudhra का इस्तेमाल करते हैं। फिर भी, किसी विशेष सेवा या संगठन पर प्रभाव का निर्धारण संबंधित सर्टिफिकेट, ट्रस्ट चेन और सिस्टम कॉन्फिगरेशन की जांच से ही किया जाना चाहिए।
वेबसाइट संचालकों और आईटी टीमों को क्या करना चाहिए?
CERT-In ने संगठनों, इंटरनेट सेवा प्रदाताओं, सॉफ्टवेयर विक्रेताओं, वेबसाइट प्रशासकों और प्रभावित ट्रस्ट स्टोर पर निर्भर उपयोगकर्ताओं को सुरक्षा उपाय लागू करने की सलाह दी है।
- ब्राउजर और सिस्टम अपडेट करें: Firefox, Firefox ESR, ऑपरेटिंग सिस्टम और संबंधित एप्लिकेशन के नवीनतम सुरक्षा अपडेट इंस्टॉल करें।
- सर्टिफिकेट की निर्भरता जांचें: पता लगाएं कि वेबसाइट, सर्वर, एप्लिकेशन या डिवाइस प्रभावित इंटरमीडिएट CA अथवा emSign ECC Root CA – G3 पर निर्भर तो नहीं हैं।
- जरूरत पड़ने पर सर्टिफिकेट बदलें: प्रभावित सर्टिफिकेट के स्थान पर किसी विश्वसनीय और अप्रभावित PKI व्यवस्था से जारी सर्टिफिकेट का इस्तेमाल करें।
- ट्रस्ट चेन सत्यापित करें: सर्टिफिकेट जारी करने वाली अथॉरिटी, वैधता अवधि और रिवोकेशन स्टेटस की जांच करें।
- कस्टम ट्रस्ट स्टोर भी जांचें: उन सर्वरों, नेटवर्क डिवाइस और एप्लिकेशन की समीक्षा करें जो ब्राउजर या ऑपरेटिंग सिस्टम के डिफॉल्ट ट्रस्ट स्टोर से अलग व्यवस्था का इस्तेमाल करते हैं।
सर्टिफिकेट सत्यापन को बंद करना या ब्राउजर की सुरक्षा चेतावनियों को नजरअंदाज करना उचित समाधान नहीं है।
आम उपयोगकर्ताओं के लिए क्या है सलाह?
आम इंटरनेट उपयोगकर्ताओं को इस खबर के आधार पर यह नहीं मानना चाहिए कि उनके बैंकिंग, ईमेल या अन्य ऑनलाइन खातों का डेटा चोरी हो गया है। उपलब्ध जानकारी में इस तरह की व्यापक डेटा चोरी की पुष्टि नहीं की गई है।
हालांकि, उपयोगकर्ताओं को अपने ब्राउजर और ऑपरेटिंग सिस्टम को अपडेट रखना चाहिए। किसी वेबसाइट पर सर्टिफिकेट संबंधी चेतावनी आने पर उसे अनदेखा करके आगे नहीं बढ़ना चाहिए, खासकर तब जब वेबसाइट पर पासवर्ड, भुगतान संबंधी जानकारी या अन्य संवेदनशील डेटा दर्ज करना हो।
डिजिटल भरोसे की व्यवस्था पर उठे सवाल
eMudhra का मामला डिजिटल प्रमाणन व्यवस्था में एक महत्वपूर्ण जोखिम की ओर ध्यान दिलाता है: केवल मजबूत एन्क्रिप्शन एल्गोरिद्म का इस्तेमाल करना पर्याप्त नहीं है। निजी की तैयार करने की प्रक्रिया, हार्डवेयर सुरक्षा, सर्टिफिकेट जारी करने के नियंत्रण और ब्राउजर ट्रस्ट स्टोर में समय पर सुधार भी उतने ही महत्वपूर्ण हैं।
इस मामले में कंपनी ने इंफ्रास्ट्रक्चर और डेटा ब्रीच से इनकार किया है, जबकि CERT-In ने प्रभावित सर्टिफिकेट से जुड़े संभावित जोखिमों और बचाव के उपायों की जानकारी दी है। आगे की जांच से यह स्पष्ट होना महत्वपूर्ण होगा कि की जनरेशन प्रक्रिया में खामी कैसे आई, उसके दायरे का आकलन कैसे किया गया और भविष्य में ऐसी घटना रोकने के लिए कौन-से नियंत्रण लागू किए जाएंगे।